
Dėl skirtingų paslaugų naudojami skirtingi paslaugų prievadai, todėl prieš konfigūruodami patikrinkite paslaugos prievado numerį.
Patikrinkite, ar Cudy maršrutizatorius gauna viešąjį IP (WAN IP) iš interneto paslaugų teikėjo, jei tai privatus IP adresas, vadinasi, prieš Cudy yra kitas NAT įrenginys. Tame įrenginyje taip pat reikia atidaryti tarnybinius prievadus.
Kaip patikrinti, ar IP adresas yra viešasis, ar privatusis, rasite šioje nuorodoje:
http://en.wikipedia.org/wiki/Private_network
Kaip patikrinti Cudy WAN IP?
Bezlaidis maršrutizatorius & amp; tinklelis (sistemos būsena->WAN->būsena)

4/5 Maršrutizatorius (sistemos būsena->Cellular/4G->būsena)

Pastaba:
1. Paprastai, jei viešasis IP ir IP adresas sutampa, tai reiškia, kad turite viešąjį IP. IP adresas yra WAN IP adresas, kurį gaunate iš interneto paslaugų teikėjo. Aukščiau nurodytas Viešasis IP yra IP adresas, kuriuo kitas įrenginys gali jus rasti internete. Taigi, jei Cudy maršrutizatorius gauna privatų IP adresą, reikia išsiaiškinti, kuris įrenginys naudoja šį viešąjį IP, ir atidaryti jo prievadus.
2. Daugumai mobiliųjų maršrutizatorių interneto paslaugų teikėjas paprastai suteikia privatųjį IP adresą. Taigi, jei norite atlikti prievadų peradresavimą, kreipkitės į interneto paslaugų teikėją, kad jums suteiktų viešąjį IP adresą arba atliktų prievadų peradresavimą iš savo pusės.
1 žingsnis: Atidarykite interneto naršyklę ir eikite į http://cudy.net arba http://192.168.10.1.
Išsamesnės informacijos rasite Kaip prisijungti prie "Cudy Router" žiniatinklio sąsajos?
2 žingsnis: Sekcijoje Tinklas paspauskite Išplėstiniai nustatymai -> Prievadų persiuntimas .

Trečias žingsnis: Spustelėkite Pridėti , kad prie sąrašo pridėtumėte vieną įrašą. Įveskite norimus parametrus į lauką, kaip nurodyta toliau.
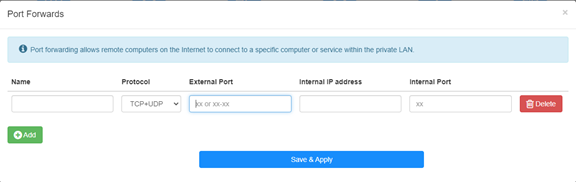
Pavyzdžiui: Pagal toliau pateiktą konfigūraciją prievado 192.168.10.18 TCP prievadas 5000, UDP prievadas 5001 ir abu TCP/UDP prievadai 6000 bus atverti į internetą.

Vardas:
Įrašo pavadinimas, naudojamas atminčiai palengvinti
Protokolas:
TCP, UDP arba TCP+UDP
Išorinis prievadas:
Paslaugos prievadas WAN pusėje, prie kurio galima prisijungti iš interneto
Vidinis IP adresas:Tinklo prievadas:
Priimtuvo, per kurį prievadas bus atidarytas į internetą, IP adresas
Vidinis prievadas:
Priimtuvo paslaugų prievadas LAN pusėje
Pastaba:
Save & amp; Apply", kad išsaugotumėte nustatymus.
Pereikite į būsenos puslapį ir patikrinkite maršrutizatoriaus WAN IP adresą. Dabar galite pabandyti naudoti http:// WAN IP: prievado numerį, kad apsilankytumėte atidarytoje paslaugoje.
42 comments
Setup Cudy Mesh network.
WR1300 unit is primary and has firmware 2.3.9.
Setup port forwarding.
Setup DDNS with no-ip with address XXX.ddns.net.
Can connect when on Internet.
When on LAN using XXX.ddns.net won’t work. Ports are the same. IP address works.
How do I enable NAT loopback to get it to work?
@Ivan,
Dear Customer,
Thank you for contacting Cudy support team.
The NAT loopback function is enabled by default. We don’t list it on the web page.
“Hi Cudy team!
How can I set up “NAT loopback” on the WR3000?
I need this option to access websites hosted on a web server in my home network.”
Hi Cudy team!
How can I set up “NAT loopback” on the WR3000?
I need this option to access websites hosted on a web server in my home network.
Dear Rafal,
PPTP: TCP 1723
L2TP: UDP 1701
IPSec: UDP 500 and 4500
Wireguard: UDP 51820
OpenVPN: TCP or UDP 1194
“Witam,
Proszę napisać które PORTY powinny zostać przekierowane z routera głównego do routera CUDY tak aby prawidłowo działał Server VPN.
Jest kilka rodzajó servera dlatego prosze napisać dokładne Info dla każdego z osobno uwzględniając typ protokołu.
Przykład IpSek → port taki i taki/ UDP/TCP itp …."
Witam,
Proszę napisać które PORTY powinny zostać przekierowane z routera głównego do routera CUDY tak aby prawidłowo działał Server VPN.
Jest kilka rodzajó servera dlatego prosze napisać dokładne Info dla każdego z osobno uwzględniając typ protokołu.
Przykład IpSek → port taki i taki/ UDP/TCP itp ….